
Yapay zekâ dünyasında son yıllarda dikkat çekici bir değişim yaşanıyor. Uzun süre makinelerden daha doğru tahminler yapmalarını, daha hızlı analiz üretmelerini ve sorularımıza daha anlamlı cevaplar vermelerini bekledik. Bugün ise beklentimiz değişiyor. Artık yapay zekânın yalnızca cevap vermesini değil, verilen bir hedefe ulaşmak için plan yapmasını, araç seçmesini, farklı sistemlerle iletişim kurmasını ve belirli sınırlar içerisinde harekete geçmesini istiyoruz.
Bu gelişme, yapay zekâ sistemlerinin nasıl yönetileceği konusunda yeni sorular ortaya çıkarıyor. Çünkü artık yalnızca yapay zekânın verdiği cevabın doğru olup olmadığını kontrol etmek yeterli değil. Bir AI agent’ın sonuca ulaşmak için hangi bilgileri kullandığını, hangi araçları seçtiğini, hangi işlemleri gerçekleştirdiğini ve bunların doğru ve güvenli olup olmadığını da bilmemiz gerekiyor.
AgentOps, “Agent Operations” ifadesinin kısaltmasıdır. En genel anlamıyla yapay zekâ agent’larının tasarlanması, geliştirilmesi, test edilmesi, üretim ortamına alınması, izlenmesi, değerlendirilmesi, güvenliğinin sağlanması ve sürekli iyileştirilmesini kapsayan operasyonel yaklaşımdır. IBM, AgentOps’u DevOps ve MLOps gibi daha önce ortaya çıkmış disiplinlerin ilkelerinden yararlanan, AI agent yaşam döngüsüne odaklanmış gelişmekte olan bir uygulamalar bütünü olarak tanımlıyor. Red Hat ise agent davranışının gerçek zamanlı izlenmesi, görevlerin güvenli biçimde tamamlanması ve operasyonel bütçelerin kontrol altında tutulması üzerinde duruyor [1][2].
Bu iki yaklaşımın ortak noktası önemli: AgentOps yalnızca bir izleme yazılımı değil, AI agent’larının nasıl yönetilmesi gerektiğiyle ilgili daha geniş bir disiplin.
Konunun neden ortaya çıktığını anlamak için geleneksel bir uygulamayı düşünmek yeterli. Bir bankacılık yazılımı geliştirildiğinde hangi koşulda hangi API’nin çağrılacağı, hangi verinin okunacağı, hangi yetkilerin kontrol edileceği ve işlemin hangi sırayla gerçekleşeceği büyük ölçüde kod tarafından belirlenir. Yazılım hata verdiğinde loglar, metrikler ve trace kayıtları incelenerek sorunun kaynağı araştırılır.
Oysa bir AI agent’a “Bu müşterinin son işlemlerini incele, tutarsızlıkları belirle ve gerekli aksiyonları öner” dediğimizde durum değişir. Agent hangi kaynaklara bakacağına, hangi araçları kullanacağına, hangi sonuçları karşılaştıracağına ve görevi tamamlamak için hangi adımları izleyeceğine belirli ölçüde kendisi karar verebilir. Üstelik uygun yetkiler tanımlanmışsa yalnızca öneri üretmekle kalmayıp başka sistemlerde işlem de başlatabilir.
Buradaki sorun, agent’ın teknik olarak hatasız çalışmasına rağmen iş açısından yanlış sonuç üretme olasılığıdır. Bir agent bütün API çağrılarını başarıyla tamamlayabilir, hiçbir uygulama hatası üretmeyebilir ve kullanıcıya birkaç saniye içerisinde cevap verebilir. Fakat yanlış müşteri kaydını incelemiş, eski bir dokümanı kullanmış, gereksiz araç çağrıları yapmış veya doğru bilgiyi yanlış yorumlamış olabilir.
Geleneksel monitoring sistemleri bütün servislerin sağlıklı çalıştığını gösterirken, gerçekte başarısız bir iş süreciyle karşı karşıya kalabiliriz.
Daha basit ifade etmek gerekirse, sistemin çalışıyor olması, doğru çalıştığı anlamına gelmez. AgentOps’un ortaya çıkışındaki en temel ihtiyaç budur.
Burada bir başka önemli ayrımı da unutmamak gerekiyor. Agent’ların davranışları her zaman klasik deterministik yazılımlardaki kadar öngörülebilir değildir. Model çıktıları, kullanılan bilgiler, araçlardan dönen sonuçlar ve çalışma akışının yapısı farklı yolların izlenmesine neden olabilir. Bu esneklik önemli bir yetenektir; ancak kurumsal ortamlarda izlenebilirlik ve kontrol ihtiyacını artırır.
AgentOps kavramının tarihsel gelişimi de bu ihtiyacı yansıtıyor. Bununla birlikte kavramın kesin olarak hangi gün ortaya çıktığını veya tek bir kişi tarafından icat edildiğini söylemek mümkün değil. 2010’lu yıllarda DevOps, yazılım geliştirme ve operasyon ekipleri arasındaki geleneksel ayrımı azaltarak sürekli entegrasyon, otomatik teslim, izleme ve hızlı geri bildirim uygulamalarını yaygınlaştırdı. Makine öğrenimi sistemlerinin üretim ortamlarına taşınmasıyla MLOps gelişti. Büyük dil modellerinin kurumsal uygulamalarda kullanılmaya başlanması ise LLMOps yaklaşımına duyulan ihtiyacı güçlendirdi.
2023 yılında LLM tabanlı agent framework’lerinin görünürlüğünün artmasıyla modellerin araç kullanması, çok adımlı görevleri yönetmesi ve farklı sistemlere bağlanması daha yaygın biçimde tartışılmaya başlandı. 2024 yılında AgentOps adıyla sunulan ticari platformların ve agent observability çözümlerinin ortaya çıkması, bu ihtiyaçların somut ürünlere dönüşmeye başladığını gösterdi. 2025 ve 2026 yıllarında ise konu, büyük teknoloji üreticilerinin agent geliştirme ve işletim platformlarında daha belirgin biçimde yer buldu.
25 Kasım 2024’te Anthropic tarafından duyurulan Model Context Protocol (MCP), yapay zekâ sistemlerinin veri kaynakları ve araçlarla bağlantısını kolaylaştırmayı hedefleyen açık bir standart olarak bu dönüşümde önemli bir gelişmeydi. MCP doğrudan bir AgentOps standardı değildir. Ancak agent’ların kullanabileceği araçların sayısı arttıkça, bu araçlara erişimin nasıl izleneceği ve yönetileceği de daha önemli hale geliyor [3].
11 Mart 2025’te OpenAI tarafından tanıtılan Responses API ve Agents SDK ise agent uygulamalarının geliştirilmesi, çoklu agent akışlarının yönetilmesi ve execution tracing gibi yeteneklerin daha erişilebilir hale gelmesi bakımından dikkat çekici bir başka gelişmeydi [4].
Bütün bunlar AgentOps’un bir anda ortaya çıkmış bağımsız bir teknoloji olmadığını gösteriyor. Aslında yazılım mühendisliğinin yıllardır çözmeye çalıştığı güvenilirlik, güvenlik, maliyet ve yönetilebilirlik problemleri, otonom davranışlar gösterebilen yeni bir yazılım türüyle yeniden karşımıza çıkıyor.
DevOps, yazılımın geliştirilmesi, test edilmesi, yayımlanması ve işletilmesi arasındaki süreçleri bütünleştirmeyi amaçlar. DevSecOps, güvenliği yazılım yaşam döngüsünün ayrılmaz bir parçası haline getirir. MLOps, makine öğrenimi modellerinin veri, eğitim, sürümleme, deployment ve izleme süreçlerine odaklanır. LLMOps ise büyük dil modellerini kullanan uygulamalarda prompt yönetimi, model performansı, yanıt kalitesi, token kullanımı ve inference maliyeti gibi gereksinimleri ele alır.
AgentOps bütün bu disiplinlerle ilişkilidir; ancak farklı bir soruya cevap vermeye çalışır: Bir agent kendisine verilen görevi hangi adımlarla, hangi araçlarla, hangi yetkilerle ve ne kadar doğru biçimde tamamladı?
Örneğin bir satın alma agent’ı düşünelim. DevOps uygulamanın güvenilir biçimde yayımlanmasını destekler. DevSecOps yazılım ve altyapı güvenliği kontrollerini sağlar. MLOps, kullanılıyorsa özel makine öğrenimi modellerinin yaşam döngüsünü yönetir. LLMOps, dil modeli çağrılarının performansını ve maliyetini inceler. AgentOps ise agent’ın doğru tedarikçiyi araştırıp araştırmadığını, uygun fiyatları karşılaştırıp karşılaştırmadığını, gerekli onay mekanizmalarını kullanıp kullanmadığını ve gerçekleştirdiği işlemin gerçekten beklenen iş sonucunu üretip üretmediğini değerlendirir.
AIOps ile AgentOps arasındaki fark da burada açıklık kazanıyor. AIOps, yapay zekâ teknolojilerinin IT operasyonlarına uygulanmasıdır. Örneğin alarm korelasyonu, anomali tespiti ve arıza analizinde kullanılır. AgentOps ise yapay zekâ agent’larının kendilerinin operasyonel olarak yönetilmesiyle ilgilenir.
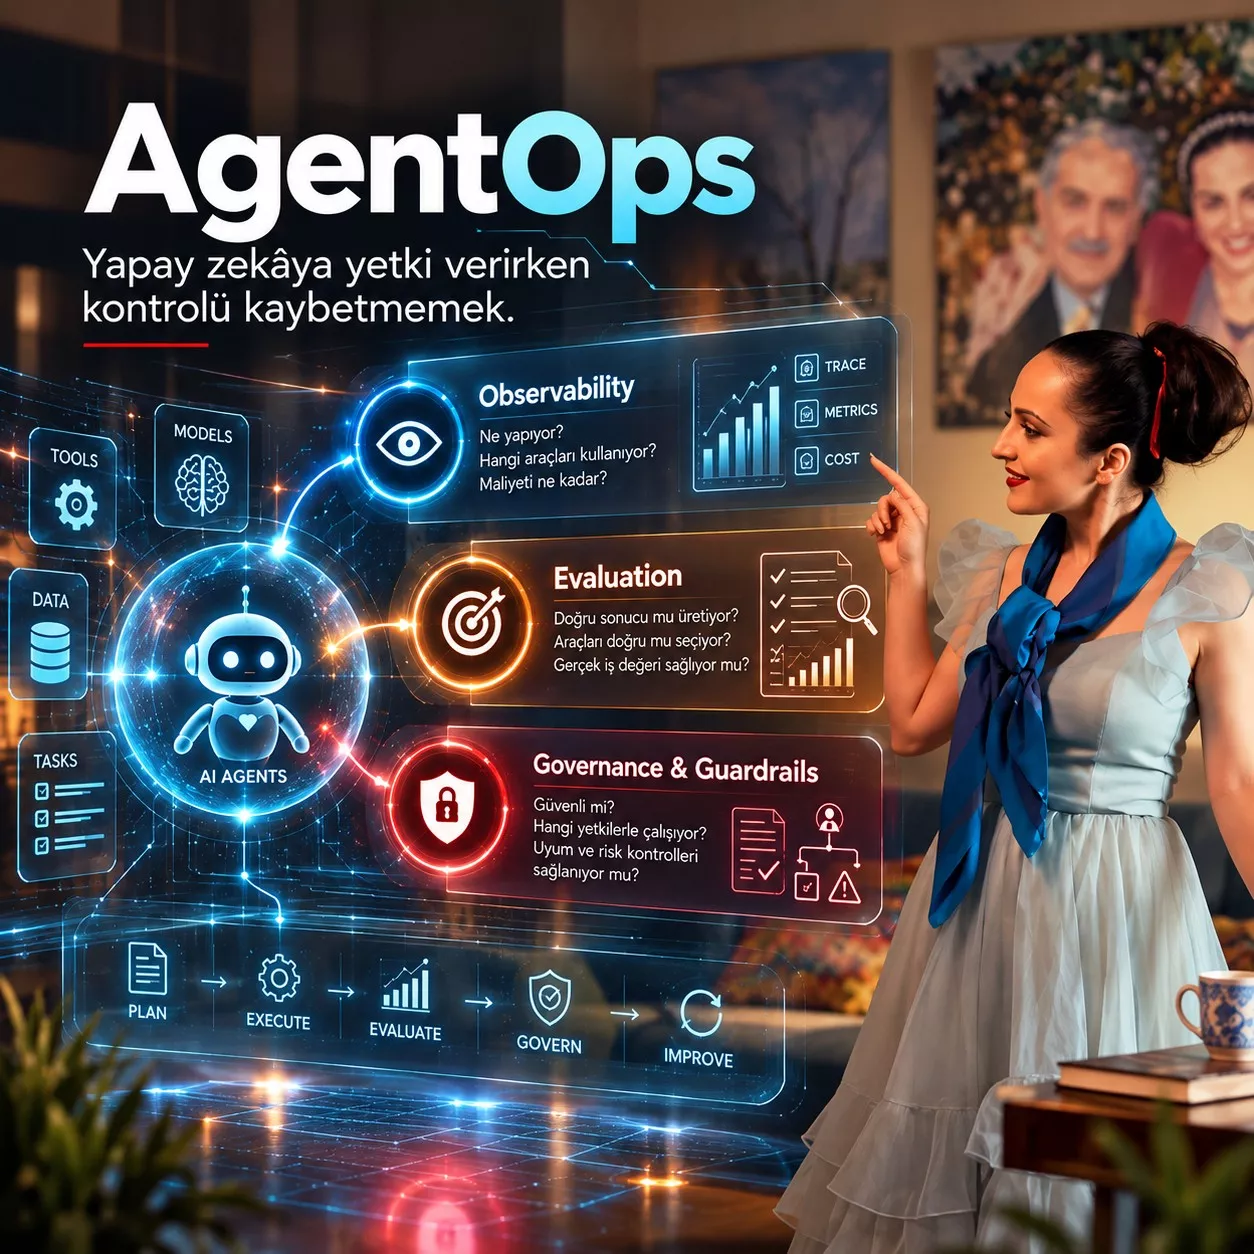
Peki bugün AgentOps kapsamında gerçekte neler yapılabiliyor? Mevcut platformlarla agent execution trace’leri oluşturmak, model ve araç çağrılarını izlemek, işlem sürelerini ölçmek, token tüketimini hesaplamak, maliyetleri agent veya görev bazında analiz etmek ve hatalı çalışma adımlarını incelemek mümkün. Ayrıca belirli test veri setleri üzerinde görev başarısı, yanıt kalitesi, kaynaklara bağlılık ve araç kullanımının uygunluğu değerlendirilebiliyor. Fakat burada gözlemlenebilirlik ile değerlendirme arasındaki farkı iyi anlamak gerekiyor. Bir agent’ın bir API’yi beş kez çağırdığını göstermek observability yeteneğidir. Bu beş çağrıdan üçünün gereksiz olduğunu güvenilir biçimde belirlemek ise evaluation gerektirir. Benzer biçimde modelin kaç token kullandığını bilmek kolay olabilir; fakat ürettiği cevabın gerçek dünyada doğru olduğunu ispatlamak çok daha güçtür.
Pazarda bu ihtiyaçlara farklı açılardan yaklaşan ürünler bulunuyor. LangSmith, agent tracing, debugging, evaluation datasets ve test süreçlerine odaklanıyor. Özellikle LangChain ve LangGraph kullanan geliştirme ekipleri açısından güçlü bir entegrasyon seçeneği oluşturuyor. Langfuse, prompt management, tracing, token ve maliyet görünürlüğü, değerlendirme veri setleri ve deney yönetimi gibi yetenekler sağlıyor. Açık kaynak yaklaşımı ve self-hosting seçenekleri, verinin nerede tutulacağını önemseyen kurumlar açısından değerlendirilebilir. Arize Phoenix, özellikle agent ve RAG uygulamalarının gözlemlenmesi, retrieval kalitesinin incelenmesi, deneyler ve değerlendirme süreçleri için kullanılıyor. Veri bilimi ve AI engineering ekiplerinin problemli çıktıları araştırmasına yardımcı olabilecek araçlar sunuyor. AgentOps.ai de tracing, debugging, oturum inceleme ve maliyet analizi odaklı platformlardan biri. Burada önemli bir isim benzerliği bulunuyor: AgentOps hem genel bir disiplinin adı hem de belirli bir ürünün markası. İkisini aynı şey olarak değerlendirmemek gerekiyor.
Microsoft Foundry ise agent değerlendirme yeteneklerini daha ayrıntılı kategorilere ayırıyor. Task Completion, Tool Selection, Tool Call Accuracy, Tool Input Accuracy, Tool Output Utilization ve Tool Call Success gibi değerlendiriciler, agent’ın yalnızca nihai cevabına değil, kullandığı araçların uygunluğuna ve bu araçların sonuçlarını nasıl değerlendirdiğine de odaklanıyor. Ancak bazı değerlendiricilerin önizleme aşamasında bulunduğu ve belirli araç türlerinde destek sınırlamaları olduğu unutulmamalı [5].
Amazon Bedrock AgentCore, agent çalışma ortamı, kimlik, bağlantı, observability ve diğer operasyonel yetenekleri bir platform ailesinde ele alıyor. AgentCore Observability ile çalışma adımları, hata oranları, latency, token kullanımı ve OpenTelemetry uyumlu izleme verileri üzerinden analiz yapılabiliyor [6].
Datadog, Dynatrace ve Elastic gibi observability sağlayıcıları da AI ve agent izleme yeteneklerini mevcut ürünlerine entegre ediyor. Bu sistemler, agent davranışlarını uygulama, altyapı ve servis verileriyle ilişkilendirmek açısından önemli avantajlar sunabiliyor.
Örneğin bir agent’ın cevap verememesinin nedeni yalnızca model olmayabilir. Veritabanı erişimi yavaşlamış, bir API zaman aşımına uğramış, kimlik doğrulama başarısız olmuş veya gerekli doküman getirilememiş olabilir. Böyle durumlarda agent tracing ile geleneksel uygulama observability verilerinin birlikte incelenmesi sorunun daha doğru anlaşılmasını sağlayabilir. Ancak bu ürünlerin tamamının aynı değerlendirme ve güvenlik yeteneklerini sunduğunu söylemek doğru değil. Ürünlerin kapsamı, desteklediği framework’ler, lisans seçenekleri, deployment modelleri ve özelliklerin olgunluğu farklılık gösteriyor.
Agent geliştirme framework’lerini de AgentOps araçlarıyla karıştırmamak gerekiyor. LangGraph, CrewAI, Google ADK, OpenAI Agents SDK ve benzeri framework’ler agent uygulamalarını geliştirmeye ve çalıştırmaya yardımcı olurken, AgentOps bu uygulamaların güvenilir biçimde işletilmesiyle ilgilenir. Bazı framework’ler tracing veya guardrail özelliklerini kendi içinde sağlasa da bu özelliklerin bulunması her kurumsal gereksinimin karşılandığı anlamına gelmez.
Bugün teknik açıdan en önemli gelişmelerden biri, agent davranışının OpenTelemetry gibi ortak standartlar üzerinden gözlemlenebilmesidir. Bununla birlikte GenAI semantic conventions alanındaki tanımların bir kısmı hâlâ gelişmekte olduğundan, farklı ürünlerin ürettiği telemetry verilerinin her zaman aynı ayrıntı ve uyumluluk düzeyine sahip olacağı varsayılmamalıdır [7].
Peki küresel pazarda AgentOps’a duyulan ihtiyaç ne kadar gerçek? Burada teknoloji dünyasında sık karşılaştığımız bir hatadan kaçınmalıyız. Yapay zekâ pazarının büyümesini, doğrudan AgentOps pazarının büyüklüğü olarak yorumlamak doğru olmaz.
Stanford Üniversitesi’nin 2026 AI Index raporuna göre, 2025 yılında araştırma kapsamındaki kuruluşların %88’i en az bir iş fonksiyonunda AI kullandığını bildiriyor. Bu oran 2024 yılında %78, 2023 yılında ise %55 düzeyindeydi. Ancak aynı rapor agent kullanımının birçok iş fonksiyonunda henüz erken aşamada bulunduğunu gösteriyor. Başka bir ifadeyle, AI kullanan kuruluşların tamamının gelişmiş agent sistemleri işlettiğini varsayamayız [8].
McKinsey’nin 5 Kasım 2025 tarihli araştırmasında katılımcıların %62’si kuruluşlarının AI agent’larıyla en azından deney yaptığını belirtiyor. Bunların %23’ü en az bir iş fonksiyonunda agent sistemlerini ölçeklendirmeye başladığını, %39’u ise deney aşamasında olduğunu bildiriyor. Aynı araştırmada AI kullanımının işletme genelinde EBIT etkisi yarattığını bildirenlerin oranı %39. Bu rakamlar anket sonuçlarıdır ve dünyadaki bütün şirketlerin kesin oranlarını temsil etmez [9].
Bu bulguların birlikte değerlendirilmesi önemli. Yapay zekâya duyulan ilgi ve kullanım hızla artarken, kurumsal ölçekte sürdürülebilir iş değeri üretmek hâlâ ayrı bir problem. Bir kuruluş yüz agent geliştirmiş olabilir. Ancak bunların kaçının gerçekten kullanıldığını, kaçının iş süreçlerini iyileştirdiğini, kaçının gereksiz kaynak tükettiğini veya kaçının insan müdahalesi olmadan güvenilir biçimde çalışabildiğini bilmiyorsa, teknoloji yatırımının başarısını değerlendirmek zorlaşır. AgentOps’un ekonomik ve yönetsel değeri burada ortaya çıkıyor. Yalnızca agent’ların ayakta olup olmadığını değil, kurumsal hedeflere ne ölçüde katkıda bulunduklarını da ölçebilmek gerekiyor.
Gartner’ın 25 Haziran 2025 tarihli açıklaması bu nedenle dikkat çekici. Gartner, artan maliyetler, belirsiz iş değeri ve yetersiz risk kontrolleri nedeniyle agentic AI projelerinin %40’tan fazlasının 2027 sonuna kadar iptal edileceğini öngördü. Bu gerçekleşmiş bir sonuç değil, araştırma ve piyasa gözlemlerine dayanan bir tahmin. Aynı açıklamada 2028 yılına kadar kurumsal yazılım uygulamalarının %33’ünün agentic AI içerebileceği de öngörülüyor [10].
Bir tarafta hızlı yaygınlaşma beklentisi, diğer tarafta ciddi proje başarısızlığı riski bulunuyor. Bu iki eğilim aslında birbirini dışlamıyor. Teknoloji yaygınlaşırken, ekonomik değer üretmeyen veya doğru yönetilemeyen uygulamaların elenmesi mümkün. Gartner’ın dikkat çektiği bir diğer konu da “agent washing”. Bazı üreticiler mevcut chatbot, RPA veya otomasyon özelliklerini yeterli otonom yetenekler bulunmadığı halde agentic AI olarak pazarlayabiliyor. Bu nedenle bir ürünün isminde agent bulunması, gerçekten hedefe yönelik planlama ve araç kullanma gibi yeteneklere sahip olduğunu kanıtlamıyor.
Bazen teknoloji dünyasında yeni bir kavramın doğması için yeni bir ürün bile gerekmiyor; eski ürünün sunumunu değiştirmek yeterli olabiliyor. Ne var ki kurumsal yatırım kararlarında güzel sunumların yerini ölçülebilir sonuçların alması gerekiyor.
AgentOps’un gelişmeye açık en kritik alanlarından biri, cevap ve görev doğruluğunun güvenilir biçimde değerlendirilmesi. Bir modelin kendi cevabını veya başka bir modelin cevabını değerlendirmesi mümkün. “LLM-as-a-Judge” yaklaşımı bu amaçla kullanılıyor. Ancak değerlendirici modelin verdiği yüksek puan, cevabın mutlaka doğru olduğu anlamına gelmez. Değerlendirici de hata yapabilir, eksik bilgi kullanabilir veya değerlendirme kriterlerini farklı yorumlayabilir. Bu yüzden nesnel olarak doğrulanabilen görevlerde “deterministic evaluation”, daha yoruma açık görevlerde uygun değerlendirme modelleri ve kritik senaryolarda uzman incelemesi birlikte ele alınmalı.
Örneğin bir finans agent’ının hesapladığı tutar mevcut kayıtlarla doğrulanabiliyorsa doğrudan karşılaştırma yapılabilir. Ancak bir hukuki değerlendirme, müşteri şikâyetinin çözümlenmesi veya kapsamlı iş analizi gibi alanlarda tek bir sayısal ölçütün yeterli olması beklenmemeli. Üstelik doğru cevap ile doğru kaynak kullanımı aynı şey değildir. Bir agent eski bir kurumsal dokümandan tamamen doğru alıntı yapabilir. Cevap kaynakla uyumludur; ancak doküman güncel olmadığı için sonuç gerçek dünyada hatalı olabilir. Dolayısıyla “groundedness” yüksek olsa bile “correctness” düşük olabilir.
Bu durum RAG sistemlerinin önemini de artırıyor. Retrieval katmanının ilgili belgeyi bulması, belgenin güncel olması, kullanıcının o veriye erişmeye yetkili olması ve modelin getirilen içeriği doğru yorumlaması ayrı değerlendirme problemleridir.
Bir başka önemli alan, araç kullanımının değerlendirilmesi. Agent kendisine verilen görevi tamamlamak için uygun aracı mı seçti? Doğru parametrelerle mi çağırdı? Gereksiz işlemler yaptı mı? API’den dönen bilgiyi doğru kullandı mı? Teknik olarak başarılı bir çağrı, iş açısından doğru muydu?
Bu soruların her biri farklıdır. Örneğin müşterinin sipariş durumunu kontrol etmesi gereken bir agent’ın, sipariş geçmişini değiştirebilen bir API’yi yanlışlıkla seçmesi yalnızca kalite sorunu değildir; aynı zamanda güvenlik riskidir. İşin ilginç tarafı, her görev için tek bir doğru araç sırası da bulunmayabilir. Farklı agent’lar aynı sonuca farklı fakat geçerli yollarla ulaşabilir. Bu nedenle evaluation mekanizmalarının yalnızca önceden tanımlanmış adımları birebir izlemeyi değil, meşru alternatifleri ve gerçek iş sonucunu da değerlendirebilmesi gerekir.
Çoklu agent sistemlerinde bu karmaşıklık daha da büyüyor. Bir agent araştırma yaparken başka biri verileri doğrulayabilir, üçüncüsü rapor oluşturabilir. Bütün agent’lar kendi görevlerini tamamlamış görünse bile toplam iş akışı başarısız olabilir. Hatalı bir sonuç diğer agent’lara aktarılabilir, görev yanlış agent’a devredilebilir veya aynı işlem gereksiz yere tekrarlanabilir. Bu nedenle tek tek agent’ların performansını izlemek kadar, bütün iş akışının uçtan uca başarısını değerlendirmek de önemlidir.
AgentOps’un bir başka kritik boyutu güvenlik ve yönetişim. OWASP’ın 9 Aralık 2025’te yayımladığı “Top 10 for Agentic Applications 2026” çalışması, otonom agent sistemlerinin güvenlik risklerini ele alıyor. Yüzden fazla uzmanın katkısıyla hazırlanan rehber, agent’ların araç kullanımı, kimlik ve yetki yönetimi, güvenilmeyen içeriklerle etkileşimi ve çalışma akışlarındaki güvenlik tehditlerinin önemini ortaya koyuyor [11].
Özellikle prompt injection, tool misuse, privilege abuse, memory poisoning ve agent’lar arasında hatalı veya kötü niyetli bilginin yayılması dikkat edilmesi gereken riskler arasında.
Bir agent’ın okuma yetkisiyle çalışması ve para transferi başlatabilmesi aynı risk düzeyinde değerlendirilemez. Dolayısıyla agent güvenliğinde tek tip kontrol mekanizması yeterli olmayabilir. Burada önemli olan yalnızca agent’ın yanlış davranışını sonradan görmek değildir. Kritik bir işlem gerçekleşmeden önce gerekli yetki kontrollerinin uygulanması, yüksek riskli eylemlerde uygun insan onayının alınması ve gerektiğinde işlemin durdurulabilmesidir. Bir dashboard’un tehlikeli bir işlemi başarıyla kaydetmiş olması, işlemin engellendiği anlamına gelmez. Bu nedenle AgentOps mimarisinde observability ile runtime security ve policy enforcement arasında açık bir ayrım bulunmalıdır. İzleme verileri olayları anlamamıza yardımcı olurken, güvenlik politikaları kritik işlemler gerçekleşmeden önce uygulanmalıdır. Bu kontrol mekanizmaları yalnızca modelin kendi kararına bırakılmamalıdır. Agent’ın çağırdığı araçların yetkilendirilmesi, parametrelerin doğrulanması ve kritik API işlemlerinin sınırlandırılması, mümkün olduğunca modelin dışında çalışan bağımsız kontrollerle desteklenmelidir. Kurumsal yönetişim açısından her agent’ın sahibi, amacı, sürümü, kullandığı model, erişebildiği veri kaynakları, kullanabildiği araçlar, risk seviyesi ve operasyonel sınırları tanımlanmalıdır. Böyle bir envanter, agent sayısı arttığında yalnızca yönetim kolaylığı sağlamaz; sorumluluğun belirlenmesine de yardımcı olur. Bir agent yanlış işlem gerçekleştirdiğinde hangi sistemin, hangi yetkiyle ve hangi onay süreci içerisinde hareket ettiğinin incelenebilmesi gerekir.
Burada insan gözetimi de önemli bir tasarım kararıdır. Ancak her işlemi insan onayına bağlamak, agent kullanımının sağlayacağı otomasyon faydasını azaltabilir. Bu nedenle denge risk düzeyine göre kurulmalıdır. Bilgi arayan bir agent ile finansal kayıt değiştiren bir agent için aynı kontrol mekanizmasını kullanmak her zaman uygun değildir.
Regülasyon tarafında da önemli gelişmeler bulunuyor. Avrupa Birliği AI Act, 1 Ağustos 2024’te yürürlüğe girdi ve hükümleri aşamalı olarak uygulanmaya başladı. 2026 yılında kabul edilen değişikliklerle belirli yüksek riskli AI sistemlerine ilişkin uygulama takvimi yeniden düzenlendi. Avrupa Komisyonu’nun açıklamalarına göre belirli yüksek riskli kullanım alanları için 2 Aralık 2027, düzenlenmiş ürünlere entegre bazı sistemler için ise 2 Ağustos 2028 tarihleri öngörülüyor [12].
Ancak burada yanlış bir sonuca varmamalıyız: Avrupa Birliği düzenlemeleri veya diğer risk yönetimi çerçeveleri, bütün kuruluşların AgentOps adıyla belirli bir platform satın almasını zorunlu kılmıyor. Yükümlülükler AI sisteminin niteliğine, kullanım amacına, risk sınıfına ve ilgili mevzuatın kapsamına göre değişiyor. AgentOps, gerekli kontrol ve kayıt mekanizmalarının uygulanmasına yardımcı olabilir; fakat bir AgentOps ürününün kullanılması tek başına mevzuata tam uyum sağlandığını kanıtlamaz.
NIST’in “Generative AI Risk Management Profile” çalışması da yapay zekâ risklerinin yönetişim, ölçüm ve yönetim süreçleriyle ele alınmasına yönelik önemli bir referans sunuyor. Bununla birlikte bu çerçeve gönüllü risk yönetimi rehberidir; doğrudan yasal bir zorunlulukla karıştırılmamalıdır [13].
AgentOps’un gözden kaçırılmaması gereken başka bir riski de bizzat izleme verisinin kendisidir. Prompt’ları, kullanıcı cevaplarını, araç parametrelerini ve getirilen kurumsal dokümanları kaydettiğimizde kişisel verileri, ticari sırları veya güvenlik açısından hassas bilgileri de kaydetmiş olabiliriz. Bu nedenle mümkün olan her şeyi sınırsız süre saklamak, daha iyi yönetişim anlamına gelmez.
Veri minimizasyonu, maskeleme, yetkilendirme, saklama süreleri ve veri yerleşimi gereksinimleri AgentOps tasarımının başlangıcında değerlendirilmelidir. Peki AI yatırımı yapan kuruluşlar bu teknolojiyi nerede konumlandırmalı?
Bence AgentOps, mevcut kurumsal yazılım ve AI yaşam döngüsüne entegre edilmesi gereken bir operasyonel kontrol yaklaşımı olarak düşünülmeli. Ayrı bir teknoloji adası oluşturmak zorunlu değil. Mevcut CI/CD süreçleri agent sürümlerinin yayımlanmasını destekleyebilir. SRE ve observability sistemleri çalışma ortamının sağlık ve performansını izleyebilir. SIEM güvenlik olaylarının analizinde kullanılabilir. IAM sistemleri erişim yetkilerini yönetebilir. FinOps uygulamaları maliyetleri değerlendirebilir. Evaluation mekanizmaları ise agent’ın görev başarısını, yanıt kalitesini ve davranışını inceleyebilir. Bunların birlikte çalışması, birbirinden bağımsız ve tekrarlayan kontrol sistemleri oluşturmaktan daha anlamlı olabilir.
Özellikle çok sayıda agent’ın, farklı model sağlayıcılarının ve birden fazla framework’ün kullanıldığı ortamlarda açık standartlara dayalı bir yaklaşım önem kazanıyor. Ancak tek bir platformun yerleşik observability ve evaluation yetenekleri bütün ihtiyaçları karşılıyorsa gereksiz ürün çeşitliliği yaratmak da doğru olmayabilir. Bu noktada ürün seçiminden önce sorulması gereken soru şu olmalı: Mevcut sistemlerimiz hangi AgentOps gereksinimlerini zaten karşılıyor, hangi alanlarda gerçekten eksiklerimiz var?
Ekonomik değerlendirme açısından da benzer bir disipline ihtiyaç bulunuyor. Bir agent’ın maliyeti yalnızca kullandığı token sayısından ibaret değil. Model çağrıları, altyapı, veri erişimi, retrieval servisleri, araç kullanımı, lisanslar, değerlendirme testleri, telemetry saklama maliyetleri ve gerektiğinde insan müdahalesi toplam maliyetin parçaları olabilir. Bu yüzden yalnızca “cost per request” değil, “cost per successful task” gibi göstergeler de önemlidir. Başarılı tamamlanan bir işin toplam maliyetini anlayabilmek, farklı model ve agent mimarilerinin gerçek ekonomik etkisini karşılaştırmayı kolaylaştırır.
Örneğin daha ucuz bir modelin kullanılması toplam maliyeti azaltırken hata oranını önemli ölçüde artırıyorsa, görünen tasarruf gerçekte daha yüksek bir düzeltme maliyetine dönüşebilir. Benzer biçimde fazla sayıda agent kullanmak her zaman daha iyi bir çözüm anlamına gelmez. Bazı görevler tek bir model çağrısıyla, deterministik bir workflow ile veya geleneksel otomasyon araçlarıyla daha güvenilir biçimde tamamlanabilir. Bu nedenle AI yatırım kararlarında önce iş problemini, ardından uygun çözüm yaklaşımını belirlemek gerekiyor. Teknolojiyi seçip sonrasında ona uygun bir problem aramak, pahalı bir tersine mühendislik denemesi olabilir.
AgentOps’un kullanılması zorunlu mu sorusuna da bu çerçevede yaklaşmak gerekir. Hayır, her kuruluşun ayrı bir AgentOps ürünü satın alması, yeni bir platform kurması veya bağımsız bir AgentOps ekibi oluşturması zorunlu değil. Ancak bu, agent davranışlarının kontrol edilmesine ihtiyaç olmadığı anlamına gelmez. Sınırlı sayıda, yalnızca bilgi okuyan ve düşük riskli görevler yapan agent’lar için mevcut logging, test ve güvenlik mekanizmaları yeterli bir başlangıç sağlayabilir. Buna karşılık birçok kurumsal sisteme bağlanan, farklı agent’larla birlikte çalışan, kritik verilere erişen ve işlem başlatabilen sistemlerde daha kapsamlı kontrol ihtiyacı ortaya çıkar. Böyle bir ortamda AgentOps prensiplerinin uygulanmaması; sorunların geç tespit edilmesine, kalite gerilemelerinin fark edilmemesine, maliyetlerin yönetilememesine, güvenlik olaylarının araştırılmasının zorlaşmasına ve agent’ların sorumluluklarının belirsizleşmesine yol açabilir.
Fakat bu sonuçların her kuruluş için kaçınılmaz olduğunu söylemek de doğru olmaz. Risk düzeyi, agent’ların yetkilerine, kullanım alanlarına ve mevcut kontrol mekanizmalarının etkinliğine bağlıdır. Dolayısıyla asıl soru, “AgentOps satın almak zorunda mıyız?” değil, “Agent’larımızı güvenilir biçimde yönetmek için hangi kontrolleri kurmamız gerekiyor?” olmalıdır.
Önümüzdeki yıllarda AgentOps’un gelişimini de bu sorunun yönlendireceğini düşünüyorum. İlk önemli gelişim alanı, agent yaşam döngüsünün daha sistematik yönetilmesi olacaktır. Agent envanteri, sürüm kontrolü, yetkilendirme, görev sahipliği ve üretim durumu gibi bilgiler daha bütünleşik biçimde ele alınabilir. İkinci alan sürekli değerlendirme olacaktır. Üretimden elde edilen hataların test veri setlerine dönüştürülmesi, yeni model veya prompt sürümlerinin geçmiş problemlerle karşılaştırılması ve kalite gerilemelerinin üretime çıkmadan tespit edilmesi önem kazanacaktır. Üçüncü alan agent kimliği ve güvenli araç kullanımıdır. Agent’ların farklı sistemlere erişimi arttıkça, hangi agent’ın hangi kullanıcı veya işlem adına hareket ettiğinin açık biçimde belirlenmesi gerekecektir. Dördüncü alan daha gelişmiş maliyet ve verimlilik yönetimidir. Agent’ın toplam görev maliyeti, gereksiz model çağrıları, tekrar denemeler, insan müdahalesi ihtiyacı ve üretilen iş değeri daha anlamlı biçimde ilişkilendirilebilir. Beşinci alan observability ile evaluation sistemlerinin yakınlaşması olabilir. Bugün ayrı ürünlerde bulunan bazı tracing, test, kalite ve olay inceleme özellikleri zamanla daha bütünleşik platformlarda sunulabilir. Altıncı alan ise güvenlik kontrollerinin daha fazla çalışma anına taşınmasıdır. Olay gerçekleştikten sonra inceleme yapmanın yanında, kritik eylemleri önceden değerlendiren ve gerektiğinde engelleyen mekanizmalar önem kazanabilir. Yedinci alan çoklu agent sistemlerinin uçtan uca yönetimidir. Tekil agent davranışlarının ötesinde görev devri, koordinasyon, ortak durum yönetimi ve toplam iş başarısının değerlendirildiği yöntemlerin gelişmesi beklenebilir. Bunlar kesinleşmiş ürün takvimleri veya gerçekleşeceği garanti edilen gelişmeler değil; mevcut teknik çalışmaların, standartlaşma girişimlerinin ve kurumsal ihtiyaçların işaret ettiği olası yönlerdir.
Bütün bu gelişmelerin yanında insan faktörünün de önemli kalacağını düşünüyorum. Çünkü bir agent’ın teknik olarak doğru çalışmasıyla, verdiği kararın iş açısından uygun ve etik olması her zaman aynı şey değildir. Bazı kararlar yalnızca veriye dayanmaz; kurumsal öncelikler, hukuki sorumluluklar ve insan değerlendirmesi de gerektirir. Bu nedenle AI agent’larının gelişmesiyle insan gözetiminin tamamen ortadan kalkacağını varsaymak gerçekçi değil. Daha olası olan, insan gözetiminin kapsamının ve uygulanma biçiminin değişmesidir. İnsanlar her rutin işlemi tek tek yürütmek yerine hedefleri, sınırları, istisnaları ve kritik kararları daha fazla yönetebilir.
Burada bir başka stratejik soru ortaya çıkıyor: Agent’ın başarısını kim tanımlayacak? Yazılım geliştiricisi sistemin doğru çalıştığını düşünebilir. Operasyon ekibi hata görmeyebilir. Güvenlik ekibi yetki ihlali tespit etmemiş olabilir. Ancak iş birimi beklediği sonucu elde etmediyse gerçek anlamda başarılı bir uygulamadan söz etmek güçleşir. Bu nedenle agent’ların performans kriterlerinin yalnızca teknik ekipler tarafından değil, iş sürecinin sahipleriyle birlikte tanımlanması gerekir. AgentOps’un olgunlaşmasında en kritik gelişmelerden biri de teknik ölçümlerin iş sonuçlarıyla ilişkilendirilmesi olacaktır. Bütün bu konular değerlendirildiğinde, AgentOps’un geleceğini yalnızca yeni bir yazılım ürün kategorisi olarak görmek eksik kalıyor.
Asıl dönüşüm, kurumsal yazılımların yönetim anlayışında yaşanıyor. Geleneksel yazılımlarda davranışların önemli bölümü önceden belirlenmiş kurallara bağlıydı. Agentic AI sistemlerinde ise yazılımın belirli hedeflere ulaşmak için farklı yollar deneyebilmesi ve dış sistemlerde eylem gerçekleştirebilmesi söz konusu. Bu değişim kurumlara yeni fırsatlar sunarken yeni sorumluluklar da getiriyor. Yapay zekâya daha fazla yetki vermek, daha az yönetişim ihtiyacı olduğu anlamına gelmiyor. Tam tersine, yetki arttıkça hesap verebilirlik, gözlemlenebilirlik ve güvenlik kontrollerinin önemi de artıyor. Ben AgentOps’u bu nedenle ne bütün şirketlerin hemen satın alması gereken zorunlu bir teknoloji ne de kısa süreli bir sektör modası olarak değerlendiriyorum. AgentOps, AI agent’larının kurumsal ölçekte güvenilir, ölçülebilir, ekonomik ve denetlenebilir biçimde işletilmesi ihtiyacına verilen gelişmekte olan bir yanıt.
Başarılı AI yatırımlarını gelecekte birbirinden ayıracak unsur yalnızca kullanılan modelin gücü veya geliştirilen agent sayısı olmayabilir. Bu sistemlerin ne kadar doğru yönetildiği, ne kadar güvenilir sonuç ürettiği, hangi maliyetle çalıştığı ve kritik durumlarda nasıl kontrol edildiği de belirleyici olacaktır. Bir kurumun çok sayıda agent’a sahip olması teknolojik kapasitesini gösterebilir. Ancak bu agent’ların gerçekten iş değeri üretip üretmediğini bilmesi, kurumsal olgunluğunu gösterir.
Sonuçta AgentOps kullanmak için agent geliştirmiyoruz. Agent’ları belirli sorunları çözmek ve değer üretmek için geliştiriyoruz. AgentOps ise bu değerin sürdürülebilir, denetlenebilir ve güvenilir biçimde üretilmesine yardımcı oluyor.
Belki de önümüzdeki dönemin en önemli sorusu, yapay zekânın neleri yapabileceği değil, ona hangi sorumlulukları hangi koşullarda devretmemiz gerektiği olacak. Çünkü bir agent’ın kendi başına hareket edebilmesi teknolojik bir yetenek. Ne zaman hareket etmesi, ne zaman durması ve ne zaman insana danışması gerektiğini bilmesi ise güvenilir bir sistem tasarımının konusu. Ve teknoloji dünyasında bazen en önemli ilerleme, makinelerin daha fazla şey yapmasını sağlamak değil, neyi yapmamaları gerektiğini daha iyi belirlemektir.
Sarav Asiye Yiğit * 30 Ekim 2026
Hakkımda:
Kişisel Web Sayfam: https://asiyeyigit.com/
Linkedin: https://www.linkedin.com/in/sarav-asiye-yigit-4a546524/
Instagram: https://www.instagram.com/saravasiyeyigit
Facebook: https://www.facebook.com/saravasiyeyigit
Youtube Channel: https://www.youtube.com/@saravasiyeyigit3429
Spotify: https://open.spotify.com/artist/4BPmdeTKU0Ky6bGooM9pc5?si=TwmtJyUuSIea6a0GuZ6iMQ
Kaynaklar
[1] IBM — What Is AgentOps?
https://www.ibm.com/think/topics/agentops
[2] Red Hat — What Is AgentOps?, 24 Nisan 2026.
https://www.redhat.com/en/topics/ai/agentops
[3] Anthropic — Introducing the Model Context Protocol, 25 Kasım 2024.
https://www.anthropic.com/news/model-context-protocol
[4] OpenAI — New Tools for Building Agents, 11 Mart 2025.
https://openai.com/index/new-tools-for-building-agents/
[5] Microsoft Learn — Agent Evaluators for Generative AI.
https://learn.microsoft.com/en-us/azure/foundry/concepts/evaluation-evaluators/agent-evaluators
[6] AWS — Amazon Bedrock AgentCore Observability.
https://docs.aws.amazon.com/bedrock-agentcore/latest/devguide/observability.html
[7] OpenTelemetry — Semantic Conventions, GenAI ve agent telemetry tanımları.
https://opentelemetry.io/docs/specs/semconv/
[8] Stanford HAI — 2026 AI Index Report, Economy.
https://hai.stanford.edu/ai-index/2026-ai-index-report/economy
[9] McKinsey — The State of AI in 2025: Agents, Innovation, and Transformation, 5 Kasım 2025.
https://www.mckinsey.com/capabilities/quantumblack/our-insights/the-state-of-ai-2025
[10] Gartner — Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027, 25 Haziran 2025.
https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
[11] OWASP — Top 10 for Agentic Applications 2026, 9 Aralık 2025.
https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/
[12] European Commission — AI Act: Shaping Europe’s Digital Future.
https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
[13] NIST — Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile, NIST AI 600-1, Temmuz 2024.
https://doi.org/10.6028/NIST.AI.600-1
Kaynaklar 30 Ekim 2026 itibarıyla değerlendirilmiştir. Üretici dokümanlarındaki ürün yetenekleri, bağımsız olarak doğrulanmış performans sonuçları anlamına gelmez. Araştırmalardaki benimseme oranları anket örneklemlerine, geleceğe yönelik oranlar ise ilgili kurumların tahminlerine dayanmaktadır.